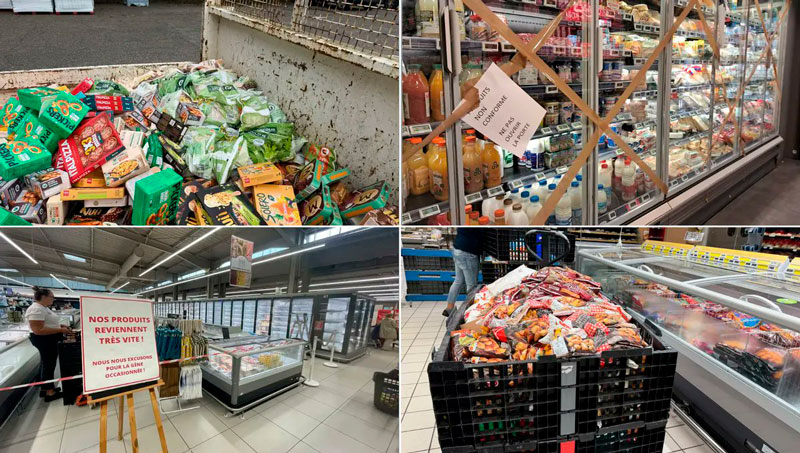
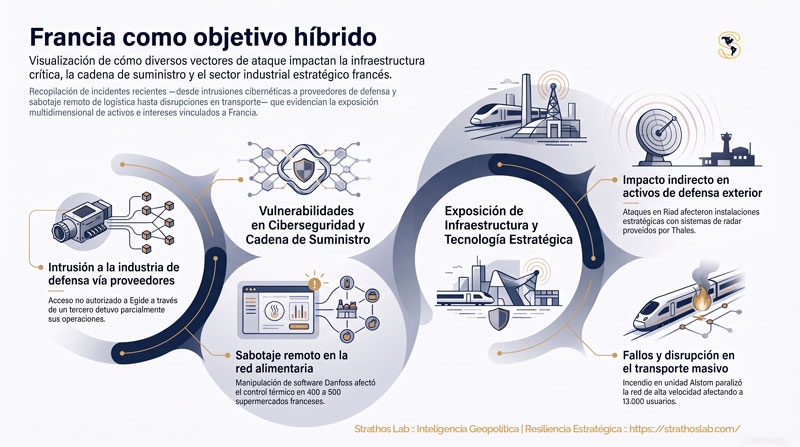
Entre el 10 y el 13 de octubre de 2026 se acumularon cinco incidentes que parecen sin conexión y fueron tratados por separado: un ataque contra el aeropuerto de Riad, el sabotaje informático de los equipos de frío de más de 400 supermercados franceses, el incendio de un AVE de fabricación Alstom en la línea Madrid-Barcelona, la divulgación de un ciberataque contra Egide (proveedor francés de componentes para defensa) y una nueva jornada de protesta estudiantil en Francia, a la que se sumó la activista Greta Thunberg.
El único hecho que llegó a ser catalogado por la prensa como «guerra híbrida» fue el de los supermercados, y visto en soledad describe un ciberataque. Este análisis propone el recorrido inverso: la noción de amenaza híbrida gana utilidad cuando se aplica a la secuencia y pierde precisión cuando se aplica a un incidente suelto. Aún sin tener claridad sobre la atribución de la mayoría de los hechos, lo que la secuencia sí muestra es el problema de quien defiende: cada incidente cae en una jurisdicción distinta y ninguna tiene a su cargo ver el conjunto.
Ese problema fue el eje de la ponencia que presentamos con el MY Daniel Contrera Fernández en el 4to Encuentro de Estrategia y Geopolítica, el 8 de octubre, sobre la infraestructura de evacuación de Vaca Muerta. Cuatro días después, Europa nos ofrece un nuevo caso de estudio.
Una serie de eventos ¿desafortunados?
Cinco hechos en ocho días, con cuatro denominadores comunes posibles: empresas de origen francés, infraestructura crítica, ausencia de reivindicación en los casos europeos y un contexto social ya tensionado. La tabla separa lo confirmado de lo que sigue abierto al 13 de octubre.
¿Qué dice el Marco OTAN?
El Hybrid Threats and Hybrid Warfare Reference Curriculum (OTAN y PfP Consortium, junio de 2024) separa dos categorías que la prensa usó como sinónimos. La amenaza híbrida abarca acciones abiertas o encubiertas, militares y no militares, de un actor estatal o no estatal para socavar una sociedad y alcanzar fines políticos, sin buscar necesariamente un objetivo bélico. La guerra híbrida supone el uso combinado de poder duro, blando e inteligente para objetivos de tipo bélico. Para esta serie de eventos, la categoría pertinente es la primera.
Tres pasajes del documento ayudan a comprender mejor el alcance:
- Vectores combinados. El currículo enumera nueve vectores (información, tecnología, divisiones sociales, diplomacia, economía, militar, fuerzas proxy, crimen organizado y lawfare) y advierte que pueden operar en simultáneo y permanecer invisibles durante una fase preparatoria larga. La secuencia toca al menos tres: tecnológico, económico y social.
- Escalada gradual. En el bloque que integra los vectores (T2-B10), el texto señala que estas amenazas rara vez se manifiestan de inmediato: avanzan por acumulación, con impactos latentes en varios dominios, y buscan objetivos sin provocar una respuesta decisiva.
- Estructuras binarias. El bloque T1-B3 observa que muchos Estados organizaron su defensa sobre un modelo de guerra o paz, con leyes y prácticas que limitan el intercambio de información de seguridad. La zona gris queda sin dueño.
Aplicado a un incidente aislado, el marco aporta poco. Aplicado a la secuencia de hechos perpetrados, describe con precisión la dificultad de leerla.
Cuatro ragos del patrón
Vector digital, consecuencia física. El caso Danfoss carece de las señas del cibercrimen habitual: no hubo robo de datos ni rescate, y el daño fue material (toneladas de alimentos destruidos y, según la Fiscalía de París, principios de incendio en algunos locales). El propio fabricante había documentado ataques contra 16 supermercados rusos en 2022 y contra unos 40 comercios israelíes, dos episodios que acompañaron conflictos interestatales. Un sabotaje sin rentabilidad directa queda más cerca de la lógica de la coerción que de la del delito económico.
Entrada por terceros. En dos de los casos el punto de acceso fue un proveedor. Los controladores Danfoss afectados corrían versiones antiguas, y en agosto investigadores de Claroty habían contado 2.765 interfaces de ese modelo expuestas en internet. Egide fue alcanzada a través de su prestador informático. El currículo OTAN incluye la infiltración de la cadena de suministro entre los medios de manipulación económica (T2-B5): el blanco final puede estar bien protegido y caer por el eslabón más débil de su red de proveedores.
Malestar preexistente. El bloque T2-B3 describe cómo un actor híbrido explota divisiones sociales ya presentes. Francia acumula varias semanas de protesta estudiantil y con el precio de los alimentos como tema sensible para los hogares. La protesta tiene causas propias y documentadas. La pregunta pertinente es si alguien busca amplificar el clima de desconfianza, y esa pregunta exige analizar el ecosistema informativo.
Origen tecnológico y vulnerabilidad. El hilo que atraviesa la secuencia es la tecnología de origen francés o instalada en Francia en el lugar del daño: radares Thales en un aeropuerto atacado, controladores de frío en supermercados franceses, un tren Alstom incendiado, un proveedor de componentes para defensa intervenido. Si existe coordinación, el efecto buscado sería instalar una asociación entre ese origen y la incapacidad de detectar, controlar o mitigar ataques. Esa asociación opera sobre la confianza de compradores y aliados: Francia exporta sistemas de defensa, transporte y seguridad aeroportuaria, y su competitividad descansa en la percepción de fiabilidad. El currículo OTAN ubica este mecanismo en el vector informacional (T2-B1).
Del caso francés a Vaca Muerta
La ponencia del 8 de octubre en el Encuentro organizado por la Facultad del Ejército y la Escuela Superior de Guerra (Eje 4, Estrategia híbrida y multidominio) planteó que la red de ductos que evacúa el crudo de la cuenca neuquina podría ser considerado un objetivo de valor estratégico (OVE) expuesto a una amenaza híbrida convergente: una acción en el ciberespacio y un sabotaje físico sincronizados sobre el mismo activo. El antecedente local fue el incidente informático de julio de 2026 contra Oldelval, que quedó circunscripto a sistemas administrativos y no interrumpió el flujo. La tesis central apuntaba a una dimensión relegada del debate: la capacidad de respuesta ante las consecuencias materiales de un ataque exitoso, en un espacio extenso y de baja presencia estatal.
La semana francesa aporta tres verificaciones.
- La convergencia ciber-física dejó de ser un escenario. Una intrusión remota sobre controladores industriales produjo un daño físico distribuido en cientos de puntos durante una sola noche. La lógica es trasladable a los sistemas de control de estaciones de bombeo y válvulas de una red de ductos: el mismo tipo de equipamiento, la misma dependencia de proveedores y el mismo riesgo de versiones antiguas expuestas.
- La respuesta llegó después del daño. Cuando abrieron los supermercados, la mercadería ya estaba perdida. Lo que siguió fue gestión de consecuencias: vaciar las góndolas, labrar actas notariales, descartar. Es el «día después» que planteó la ponencia. En Francia ese día transcurrió en locales urbanos con acceso inmediato. En la Patagonia, la distancia multiplica el tiempo de respuesta, y la capacidad aeromóvil pasa a formar parte de la resiliencia del sistema.
- La fragmentación es la superficie de ataque. Los cinco hechos quedaron repartidos entre la Fiscalía de París, la CNIL, una investigación técnica de Renfe en España, la coalición que combate en Yemen y el Ministerio de Educación francés. El currículo OTAN lo formula como objetivo de aprendizaje (T4-B1): reconocer cómo un actor hostil analiza la arquitectura del país blanco para atacar las áreas donde las competencias son difusas, insuficientes o superpuestas.
El tercer punto es el más relevante para la Argentina. La ponencia identificó un vacío normativo en la responsabilidad compartida entre el Estado y los operadores privados de la infraestructura energética. El convenio entre YPF y el Ministerio de Defensa anunciado el 29 de septiembre es un primer paso en esa dirección. La pregunta que deja abierta la semana francesa es otra: quién, en el sistema argentino, tendría a su cargo conectar un incidente informático en un operador de ductos con una falla física en una estación de bombeo y un conflicto social en la cuenca, si ocurrieran en la misma semana.
Lo que los hechos que tuvieron como objetivo a Francia dejan como lección es una pregunta de diseño institucional: ¿dónde se integran las señales débiles que hoy procesan organismos que no se hablan entre sí?. Para la Argentina, con su infraestructura energética más valiosa desplegada sobre un espacio extenso, esa pregunta forma parte de la defensa nacional.
Fernando Legrand :: Director de Strathos Lab
Comentarios recientes